Cientos de plantas eólicas y solares esperan desde julio a ser declaradas instalaciones críticas para reforzarse ante ciberataques
 Tomas Kauer
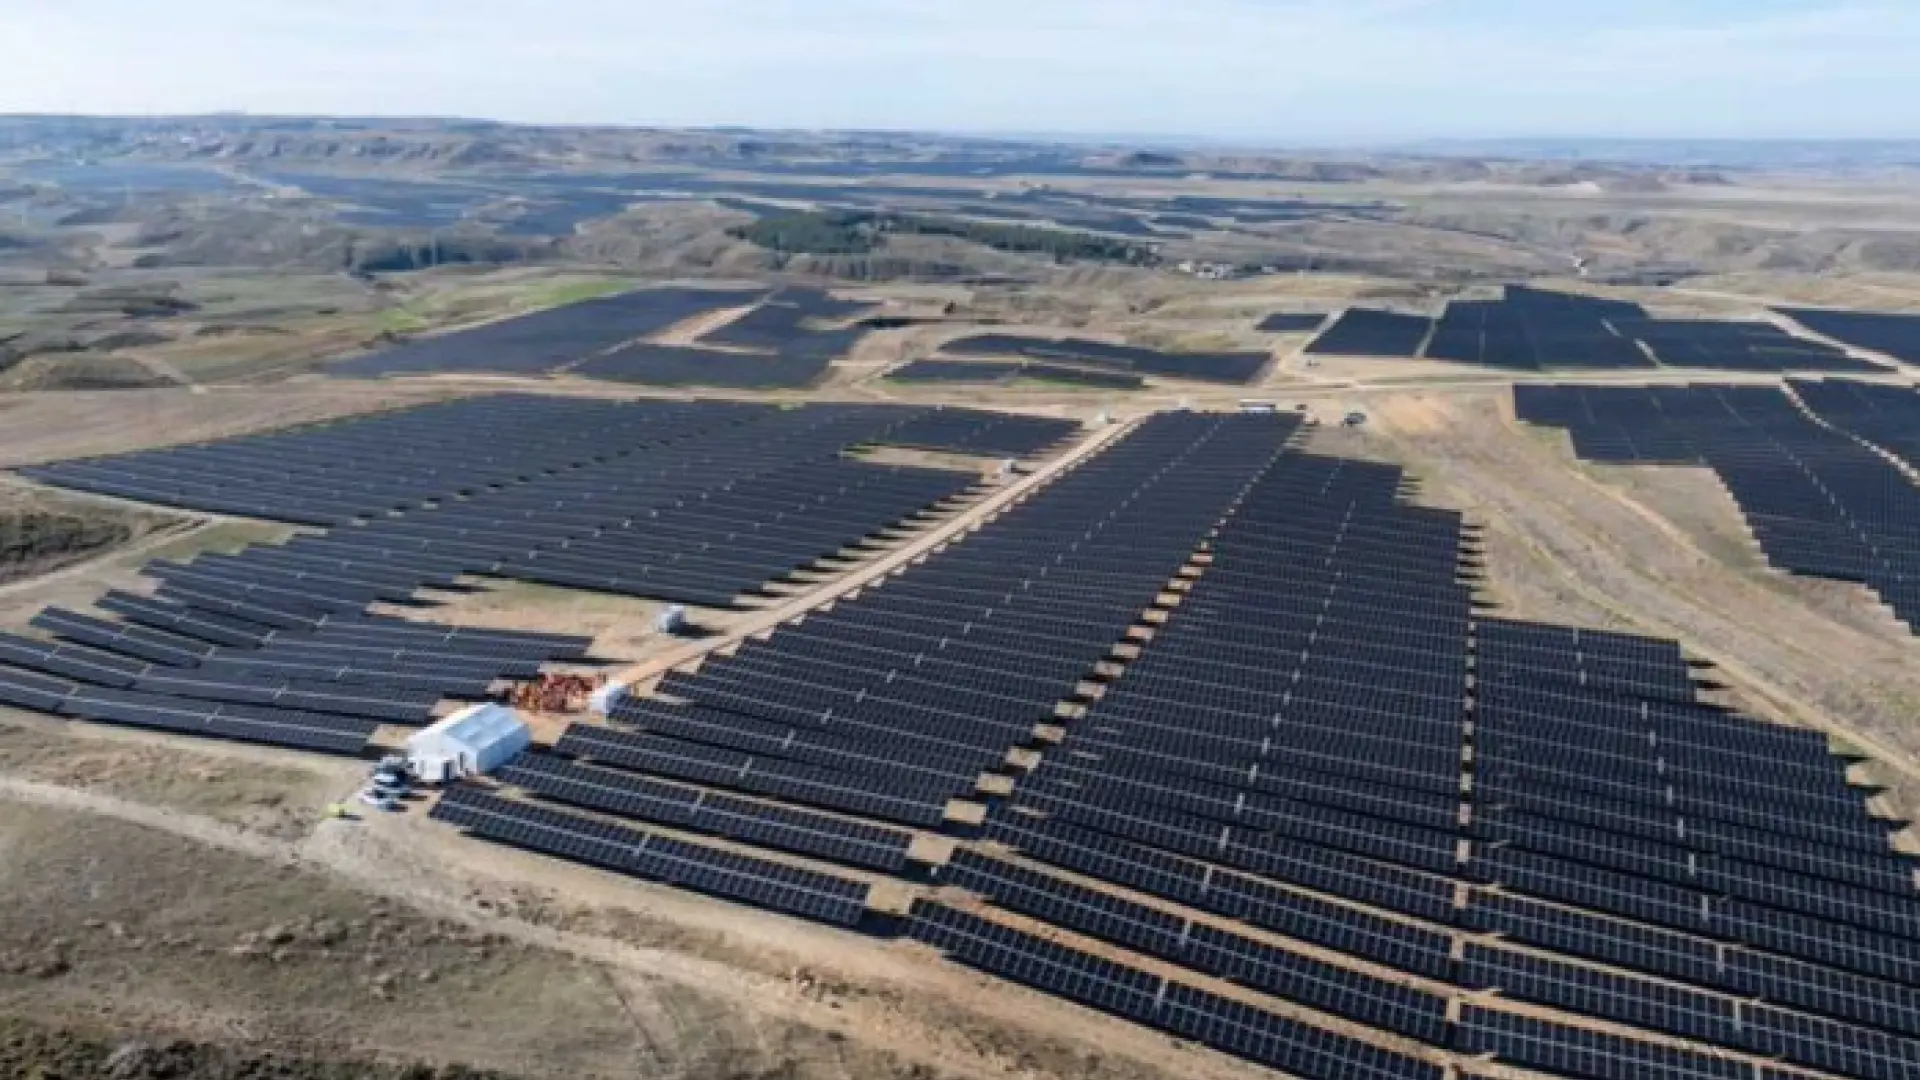
Esta semana, un nuevo incidente ha dejado al descubierto vulnerabilidades de los sistemas informáticos sobre los que se sustentan todo tipo de entidades públicas. Gobiernos, hospitales o colegios cerraron sus páginas web al detectarse una vulnerabilidad que tenía que ver con fallos detectados en la actualización del lenguaje de programación utilizado por todas ellas, que podrían dar lugar a incursiones no deseadas. Por si no fuera suficiente, hace dos semanas, un ciberataque contra los sistemas de refrigeración de una importante cadena de supermercados de Francia provocó pérdidas millonarias y obligó a tirar toneladas de comida. Todo esto es de nuevo recordatorio de los efectos sobre la vida más cotidiana de los ataques informáticos, de los que en 2022 la UE se propuso protegerse con una normativa que focalizaba especialmente en las centrales de producción de electricidad, incluidos parques fotovoltaicos y eólicos que, sin embargo, en España lleva meses de retraso para indentificar quiénes merecen una mayor protección porque un ataque contra ellos provocaría mayores consecuencias.
Cientos de plantas fotovoltaicas y eólicas llevan meses a la espera de que el Gobierno fije los criterios que determinarán si debe o no ser consideradas infraestructuras críticas, aquellas que por ser proveedoras de servicios esenciales, en este caso, electricidad, se consideran "indispensables para mantener las funciones sociales o las actividades económicas vitales" en la UE y que debían ser tratadas como un conjunto en una economía europea "cada vez más indertependiente".
Esta fue la respuesta que en 2022 la UE dio a los meses de ataques de la llamada guerra híbrida que padeció por parte de Rusia meses antes de que Moscú invadiera Ucrania. Entonces, los gobiernos europeos acordaron renovar las reglas de protección de sus infraestructuras críticas, aquellas en las que ciberataque provoca efectos que van mucho más allá de sus meras instalaciones. Pasado el plazo para ello, España todavía no la ha traspuesto. Según el directiva, el Gobierno debería haber identificado en julio de este año las entidades críticas para los distintos sectores que aparecen reflejados en un anexo que inaugura, precisamente, el sector de la energía y, dentro de él, el de la electricidad. Empresas eléctricas con papel de suministradoras, gestores de la red de transporte y distribución, productores de electriciad y operadores del mercado podrán ser incluidos en la lista de infraestructuras críticas por los gobiernos.
En España, en el sector hay una especial atención por saber qué sucederá con las plantas eólicas y fotovoltaicas, porque se considera más novedoso que una central nuclear tenga consideración de infraestructura clave, como ya ocurre en la ley vigente, por la que en 2011 se ya se establecieron medidas para las infraestructuras críticas.
Se espera, sin embargo, que la directiva europea todavía se tiene que incorporar a la legislación nacional vaya más allá, aunque en unos términos que el sector desconoce todavía. "No es lo mismo un parque con un aerogenerador que una instalación de 700 MW", apuntan desde la Asociación de Empresas Eólicas (AEE), donde también indican que habría que discriminr en función de dónde estén las instalaciones y lo importantes que sean en cada zona para la generación de electricidad. Este criterio, impreciso todavía porque el Gobierno no lo ha concretado pero que sí se contempla en los procesos de autorización, permite a esta asociación deslizar también un matiz a otro reglamento inconcluso, el que disponía que los aerogeneradores deberían parar ante la presencia cercana de aves.
"No dar por sentado que habrá electricidad"
"Ya iba retrasado y no se vislumbra que vaya a ser por el momento", indican fuentes del sector renovable sobre el efecto esta nueva regulación europea y el efecto que también tiene sobre esta cuestión el adelanto electoral, aunque no deje de ser imporante. "Si algo hemos aprendido del apagón es que no se puede dar por sentado tener electricidad en todo momento", apuntan desde el sector eólico, justo el día en el que Ceuta se quedó sin luz durante una hora. "A estos temas abría que prestar más atención", apuntan en la AEE, que ya en 2023 pidió al Gobierno que incluyera a los más de 22.000 aerogeneradores y más de 1.300 parques eólicos que funcionan en España en la Estrategia de Seguridad Nacional, por el mismo motivo que busca la directiva europea. "El coste dependerá también de los criterios de tamaño, ubicación, tecnología que haya que instalar".
Casi cinco meses después del plazo que se fijó en julio de 2026, en el sector energético y, en concreto, entre las empresas eólicas y fotovoltaicas no tienen noticia de la elaboración de unos criterios por parte del Ministerio para la Transición Ecológica que indiqué qué parques deben ser considerados infraestructuras críticas y cuáles se quedarán fuera de una regulación cuyo alcance se desconoce pero que dan por seguro que generá costes adicionales, además de unas relaciones más estrechas con el Instituto Nacionla de Ciberseguridad (INCIBE).
Estos lazos ya existen y son habituales los seminarios y otros foros organizados por el INCIBE en los que también participa el sector energético sobre cómo protegerse de los ciberataques. Son una de las "capas" que, según señalan en el ámbito fotovoltaico, existen relacionadas con la protección de estas instalaciones. También a nivel europeo. Mientras los Veintisiete deberían estar trasponiendo esta directiva, se han ido aprobado otras piezas legislativas que para el sector renovable no son suficientes, lo que ensalza la importancia de la de infraestructuras críticas. El año pasado, por ejemplo, la Comisión Europea propuso una nueva regulación para prohibir la financiación pública a proyectos fotovoltaicos que incorporen inversores fabricados en China, ante la preocupación que también existe en Estados Unidos de que Pekín utilice este componente como un medio de espionaje. "La cibersegurida es clave pero para garantizarla hay que introducir elementos que tengan que ver con criterios tecnológicos que la garanticen, no con otros que tienen que ver más con guerras comerciales y políticas industriales", dicen en el sector fotovoltaico.
2.700 plantas solares españolas, expuestas a un ataque
Mientras, un reciente estudio del Centro Nacional de Ciberseguridad de Países Bajos ha arrojado que el 35% de las plantas fotovoltaicas de la UE que están expuestas en Internet y con más posibilidades de sufrir un ciberataque se encuentran en España. Aunque atribuye esta mayor representatividad en el hecho es uno de los países con más plantas, constata que unas 2.766 instalaciones fotovoltaicas en España tienen expuestos importantes datos a golpe de una simple búsqueda en Internet con los que facilitar la entrada en los sistemas informáticos que los gestionan.
"Interfaces administrativas, páginas de acceso a determinads paneles operativos permanecen accesibles desde Internet cuando deberían encontrarse protegidos", dice el estudio, en el que también ha colaborado la empresa de inteligencia Internet Modat.
En total, se han localizado 8.547 sistemas informáticos asociados a parques solares y eólicos en 35 países que están accesibles de un modo u otro desde la Internet pública, cuando no deberían serlo. En su gran mayoría son plantas fotovoltaicas: 7.942 frente a 605 instalaciones eólicas que, debido a que publican información sobre sus características, su funcionamiento o producción que podrían ser diana de un ataque informático. El informe pone el ejemplo de lo sucedido en diciembre el año pasado en 2025 en Polonia, donde un ciberataque afectó a 30 parques eólicos y solares. Sin llegar a atacar, sus autores constatan la facilitad con la que ello han accedido a datos sobre localización de las plantas, también a través de Internet.
"Lo que denuncia el informe es que hay muchos dispositivos que están directamente expuestos. El problema es que un fallo en la web puede hacer que un atacante los pueda modificar. Pero si se trata de energía, ya es más grave porque está conectado con sistemas físicos, como hemos visto en la guerra de Ucrania o en los sistemas de refrigeración de Francia", apunta Diego León, CEO Flameera, una empresa especializada en ciberseguridad y protección de equipos informáticos.
Según explica, la vulneración de estas instalaciones ha ido creciendo a medida que se ha ido robotizando y conectando a Internet. "Tradicionalmente, los entornos más industriales eran aislados, pero la industria actual busca la conectividad, que todo se pueda robotizar", lo que desemboca en "exponer estos sistemas de forma insegura".
En línea con la recomendación que hace el informe holandés de que lo que hay que hacer es "retirar de Internet pública las interfaces de administración y reforazr el control de los accesos a proveedores y terceros", León afirma que acceder a estos datos es tan fácil como utilizar ciertos buscadores más especializados, pero accesibles al público en general, donde se puede dar con un parque en concreto y sus características simplemente aplicando distintos filtos de búsqueda. Algunos no figuran, como recomienda el informe, pero en otros casos pueden consultarse en abiertos datos de generación, flujo de energía, cuánto se genera y otros datos que pueden ser útiles para un ciberataque.
"No hay necesidad de que la conexión sea global y libremente permitida, las empresas tienen muchísimos sistemas expuestos publicados a los que no se puede acceder", añade León, que lalude a instrumentos de seguridad como las dobles contraseñas o, como se ha visto esta misma semana, "la importancia de las actualizalizaciones".